अर्थ जगत
Binance Hack: बाइनेंस में 6.3 अरब डॉलर की सेंध, जमा-निकासी पर लगी रोक

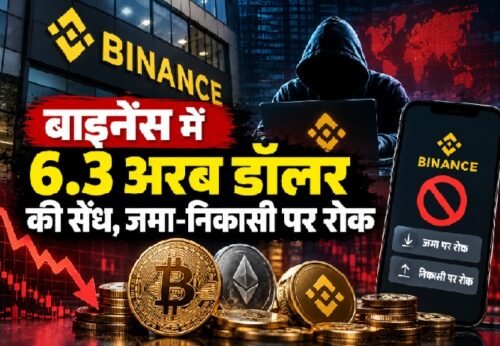
Binance Hack: दुनिया के सबसे बड़े क्रिप्टोकरेंसी एक्सचेंज बाइनेंस (Binance) में बड़ी सुरक्षा सेंध का मामला सामने आया है। कंपनी ने 30 अक्टूबर को बताया कि इस घटना का अनुमानित वित्तीय प्रभाव करीब 6.3 अरब डॉलर है। ब्लॉकचेन एनालिटिक्स फर्म चेनालिसिस ने चोरी हुई क्रिप्टो संपत्तियों का शुरुआती अनुमान करीब 5.912 अरब डॉलर लगाया है। यदि यह आंकड़ा जांच में पुष्ट होता है, तो यह क्रिप्टोकरेंसी के इतिहास की सबसे बड़ी हैकिंग घटनाओं में शामिल होगी।
घटना के बाद बाइनेंस ने एहतियातन जमा और निकासी सेवाएं अस्थायी रूप से रोक दीं। कंपनी ने कहा है कि वह प्रभावित संपत्तियों को ट्रेस करने और फ्रीज कराने के लिए कानून प्रवर्तन एजेंसियों तथा ब्लॉकचेन कंपनियों के साथ काम कर रही है। बाइनेंस के मुताबिक, अब तक करीब 3 अरब डॉलर की प्रभावित संपत्तियां फ्रीज कराई जा चुकी हैं।
बाइनेंस में क्या हुआ?
बाइनेंस की शुरुआती जांच के अनुसार, यह सुरक्षा घटना कंपनी के एक DevOps इंजीनियर के लैपटॉप से जुड़ी हो सकती है। आशंका है कि लैपटॉप के साथ समझौता होने के बाद हमलावर को एक सर्विस कंटेनर तक पहुंच मिली और उसने अनधिकृत निकासी ट्रांजैक्शन किए।
कंपनी ने कहा है कि अभी तक उसे वॉलेट की प्राइवेट की लीक होने का कोई सबूत नहीं मिला है। जांच पूरी होने के बाद घटना की तकनीकी जानकारी और विस्तृत रिपोर्ट जारी की जाएगी।
ब्लॉकचेन एनालिटिक्स फर्म चेनालिसिस ने चोरी हुई संपत्तियों का अनुमान करीब 5.912 अरब डॉलर लगाया है। वहीं, बाइनेंस ने अपने बयान में कुल वित्तीय प्रभाव करीब 6.3 अरब डॉलर बताया है। दोनों आंकड़े अलग-अलग आकलन हैं और जांच आगे बढ़ने के साथ इनमें बदलाव संभव है।
कंपनी ने ग्राहकों के लिए क्या कदम उठाए?
सुरक्षा घटना सामने आने के बाद बाइनेंस ने कई कदम उठाए हैं:
जमा और निकासी पर रोक: सुरक्षा जांच पूरी होने तक कंपनी ने जमा और निकासी सेवाएं अस्थायी रूप से रोकने की घोषणा की।
प्रभावित संपत्तियां फ्रीज: ब्लॉकचेन कंपनियों और अन्य साझेदारों की मदद से करीब 3 अरब डॉलर की प्रभावित क्रिप्टो संपत्तियां फ्रीज कराई गई हैं।
ग्राहकों के नुकसान की भरपाई: बाइनेंस ने कहा है कि घटना से होने वाले नुकसान की भरपाई SAFU फंड और कंपनी के अपने फंड से की जाएगी।
जांच एजेंसियों से सहयोग: कंपनी कानून प्रवर्तन एजेंसियों और ब्लॉकचेन इंटेलिजेंस फर्मों के साथ मिलकर संदिग्ध लेन-देन का पता लगा रही है।
बिटकॉइन समेत क्रिप्टो बाजार में गिरावट
बाइनेंस में सुरक्षा सेंध की खबर से क्रिप्टो बाजार में भी दबाव देखने को मिला। रिपोर्टों के मुताबिक, बिटकॉइन की कीमत करीब 5 प्रतिशत तक गिरकर 77 हजार डॉलर के नीचे पहुंच गई। इथेरियम और बाइनेंस के अपने टोकन BNB समेत अन्य क्रिप्टोकरेंसी में भी गिरावट दर्ज की गई।
निवेशकों के बीच इस घटना को लेकर चिंता बढ़ी है, क्योंकि बाइनेंस दुनिया के सबसे बड़े क्रिप्टो एक्सचेंजों में शामिल है। हालांकि, बाजार की कीमतों में उतार-चढ़ाव जारी है।
क्या बाइनेंस के ग्राहकों का पैसा सुरक्षित है?
बाइनेंस ने अपने ग्राहकों को आश्वस्त किया है कि उनके फंड सुरक्षित हैं और घटना से होने वाले नुकसान की भरपाई कंपनी करेगी। कंपनी ने यह भी कहा है कि वह प्रभावित संपत्तियों को फ्रीज कराने और सुरक्षा व्यवस्था मजबूत करने पर काम कर रही है।
हालांकि, जांच अभी जारी है। ऐसे में ग्राहकों को बाइनेंस के आधिकारिक माध्यमों से ही अपडेट लेने चाहिए। कंपनी ने चेतावनी दी है कि इस घटना के नाम पर फर्जी लिंक, संदेश या अकाउंट की जानकारी मांगने वाले लोगों से सावधान रहें।
क्या है क्रिप्टोकरेंसी?
क्रिप्टोकरेंसी एक डिजिटल मुद्रा है, जिसे इंटरनेट के माध्यम से खरीदा, बेचा और ट्रांसफर किया जा सकता है। यह सामान्य तौर पर ब्लॉकचेन तकनीक पर आधारित होती है। बिटकॉइन, इथेरियम और BNB इसके प्रमुख उदाहरण हैं।
बैंक खाते में रखी पारंपरिक मुद्रा की तरह क्रिप्टोकरेंसी का संचालन किसी एक केंद्रीय बैंक द्वारा नहीं किया जाता। क्रिप्टो एक्सचेंज ऐसे प्लेटफॉर्म हैं, जहां उपयोगकर्ता डिजिटल संपत्तियों की खरीद-बिक्री और लेन-देन कर सकते हैं।




नई दिल्ली: डिजिटल अरेस्ट और साइबर ठगी के बढ़ते मामलों पर सुप्रीम कोर्ट ने सख्त रुख अपनाया है। अदालत ने कहा है कि यदि किसी ग्राहक के साथ धोखाधड़ी बैंक की उचित जांच-पड़ताल और सावधानी में कमी के कारण होती है, तो संबंधित वित्तीय संस्थान को पीड़ित के नुकसान की भरपाई करनी चाहिए। कोर्ट ने इस बात पर जोर दिया कि बैंकों की भूमिका केवल धोखाधड़ी के बाद शिकायत दर्ज करने तक सीमित नहीं होनी चाहिए, बल्कि संदिग्ध लेन-देन को समय रहते रोकने की व्यवस्था भी जरूरी है।
मुख्य न्यायाधीश सूर्य कांत, न्यायमूर्ति जोयमाल्या बागची और न्यायमूर्ति वी. मोहना की पीठ गुरुवार को डिजिटल अरेस्ट से जुड़े स्वतः संज्ञान मामले की सुनवाई कर रही थी। सुनवाई के दौरान WhatsApp की ओर से बताया गया कि उसने अब तक 9,400 संदिग्ध खातों को प्रतिबंधित किया है। अदालत ने भारतीय रिजर्व बैंक (RBI) के प्रस्तावित KYC संशोधन निर्देशों की भी समीक्षा करने की बात कही।
बैंक की लापरवाही पर देनी पड़ सकती है पूरी भरपाई
सुप्रीम कोर्ट ने कहा कि RBI के प्रस्तावित नियमों में ऐसा स्पष्ट प्रावधान होना चाहिए, जिसके तहत बैंक या वित्तीय संस्थान की जांच-पड़ताल में कमी के कारण डिजिटल अरेस्ट या साइबर ठगी होने पर पीड़ित को उचित मुआवजा मिल सके। अदालत के मुताबिक, ऐसे मामलों में भरपाई की राशि ग्राहक को हुए नुकसान से कम नहीं होनी चाहिए, बशर्ते यह सामने आए कि धोखाधड़ी वित्तीय संस्थान की लापरवाही से हुई।
पीठ ने बैंकों को ग्राहकों के लिए सुरक्षा कवच की तरह काम करने की जरूरत बताई। अदालत ने यह भी संकेत दिया कि केवल सलाह या दिशानिर्देश पर्याप्त नहीं होंगे; नियमों के उल्लंघन पर जवाबदेही तय करने की प्रभावी व्यवस्था होनी चाहिए।
संदिग्ध लेन-देन पर तुरंत रोक लगाने की जरूरत
सुनवाई के दौरान अदालत ने बैंकों की निगरानी व्यवस्था पर सवाल उठाए। पीठ ने कहा कि यदि किसी ग्राहक के खाते में सामान्य लेन-देन के पैटर्न से अलग कोई बड़ी या असामान्य रकम का ट्रांसफर होता है, तो बैंक को उसे बिना जांच के आगे बढ़ने देने के बजाय अस्थायी रूप से रोकने पर विचार करना चाहिए।
अदालत ने प्रस्तावित सुरक्षा उपायों में तीन बातों पर जोर दिया
- असामान्य लेन-देन रोकना: खाते के सामान्य ट्रांजैक्शन पैटर्न से अलग संदिग्ध लेन-देन को अस्थायी रूप से रोकने की व्यवस्था हो।
- स्वचालित अलर्ट और रिपोर्टिंग: संदिग्ध गतिविधियों की पहचान कर उनकी रिपोर्टिंग के लिए स्वचालित प्रणाली विकसित की जाए।
- पुलिस को सूचना और सत्यापन: संभावित डिजिटल अरेस्ट पीड़ित से जुड़े असामान्य लेन-देन पर संबंधित पुलिस थाने को तत्काल सूचना दी जाए और जरूरत पड़ने पर लेन-देन की वास्तविकता का भौतिक सत्यापन किया जाए।
डिजिटल अरेस्ट के मामलों में ₹800 करोड़ के नुकसान का जिक्र
सुनवाई के दौरान वरिष्ठ अधिवक्ता और एमिकस क्यूरी एनएस नप्पिनई ने अदालत को बताया कि जागरूकता अभियानों और पहले की कोशिशों के बावजूद डिजिटल अरेस्ट के मामले सामने आ रहे हैं। उन्होंने एक हालिया घटना का उल्लेख किया, जिसमें एक महिला को कथित तौर पर ₹2.5 करोड़ का नुकसान हुआ।
केंद्र सरकार की ओर से पेश अटॉर्नी जनरल आर. वेंकटरमणी ने बताया कि डिजिटल अरेस्ट के मामलों में पिछले वर्ष की तुलना में करीब 50 प्रतिशत की कमी आई है। हालांकि, मुख्य न्यायाधीश ने कहा कि इसके बावजूद चालू वर्ष में ऐसे अपराधों से देश को लगभग ₹800 करोड़ का नुकसान होने की बात सामने आई है।
अदालत ने यह भी सवाल उठाया कि जागरूकता अभियानों और मीडिया में लगातार खबरें आने के बाद भी लोग ठगों के दबाव में कैसे आ जाते हैं। डिजिटल अरेस्ट के मामलों में अपराधी अक्सर पुलिस, जांच एजेंसियों या न्यायिक अधिकारियों का रूप धारण कर गिरफ्तारी का डर दिखाते हैं और पीड़ितों से पैसे ट्रांसफर कराते हैं।
RBI के नए KYC नियमों की समीक्षा करेगा सुप्रीम कोर्ट
अदालत ने कहा कि वह RBI के प्रस्तावित KYC संशोधन निर्देशों, 2026 की समीक्षा करेगी। सुनवाई में बताया गया कि इन निर्देशों को 30 नवंबर तक अधिसूचित करने और 31 दिसंबर तक लागू करने का प्रस्ताव है।
सुप्रीम कोर्ट ने RBI से सभी अधिकृत वित्तीय संस्थानों की सूची देने को कहा है, ताकि आगे दिए जाने वाले निर्देशों का दायरा स्पष्ट हो सके। पीठ ने यह भी जोर दिया कि नियमों में बैंक की जवाबदेही, संदिग्ध लेन-देन की रोकथाम और पीड़ितों को मुआवजा देने की प्रक्रिया स्पष्ट होनी चाहिए।
म्यूल अकाउंट और WhatsApp की भूमिका भी जांच के दायरे में
अदालत ने साइबर ठगी में इस्तेमाल होने वाले ‘म्यूल अकाउंट्स’ पर भी चिंता जताई। ऐसे बैंक खातों का इस्तेमाल ठगी से हासिल रकम को प्राप्त करने और आगे दूसरे खातों में भेजने के लिए किया जाता है, जिससे रकम का पता लगाना और उसे वापस दिलाना मुश्किल हो सकता है।
WhatsApp की ओर से अदालत को बताया गया कि 9,400 संदिग्ध खातों पर कार्रवाई की गई है। सुनवाई में संदिग्ध गतिविधियों की पहचान करने वाले सॉफ्टवेयर, उपयोगकर्ताओं को चेतावनी देने और धोखाधड़ी वाली कॉल से बचाव के तकनीकी उपायों पर भी चर्चा हुई।
सुप्रीम कोर्ट ने राज्यों और केंद्रशासित प्रदेशों के पुलिस प्रमुखों को डिजिटल अरेस्ट मामलों में दर्ज FIR, जांच की स्थिति और ऐसे अपराधों को रोकने के सुझावों से संबंधित रिपोर्ट सुनिश्चित करने का निर्देश दिया है। इन रिपोर्टों को संबंधित अंतर-विभागीय समिति तक पहुंचाने को भी कहा गया है।
नई दिल्ली: दिवाली से पहले केंद्र सरकार ने केंद्रीय कर्मचारियों और पेंशनभोगियों को राहत दी है। बुधवार, 28 अक्टूबर 2026 को हुई केंद्रीय कैबिनेट की बैठक में महंगाई भत्ता (DA) और महंगाई राहत (DR) में 3 प्रतिशत अंक की बढ़ोतरी को मंजूरी दी गई। इस फैसले के बाद कर्मचारियों का DA 60% से बढ़कर 63% हो जाएगा, जबकि पेंशनभोगियों को भी इसी अनुपात में DR का लाभ मिलेगा।
नई दरें 1 जुलाई 2026 से प्रभावी होंगी। इस फैसले से करीब 48 लाख केंद्रीय कर्मचारी और 68 लाख पेंशनभोगी लाभान्वित होंगे। सरकार पर इसका अनुमानित वित्तीय भार 10,016 करोड़ रुपये होगा।
अप्रैल में 2% बढ़ा था महंगाई भत्ता
इससे पहले केंद्र सरकार ने अप्रैल 2026 में DA और DR में 2 प्रतिशत अंक की बढ़ोतरी की थी। इसके बाद महंगाई भत्ता 58% से बढ़कर 60% हो गया था। अब नई मंजूरी के बाद यह 63% हो जाएगा।
महंगाई भत्ते में बदलाव का उद्देश्य बढ़ती कीमतों के असर को कम करने में कर्मचारियों की मदद करना है। DA की गणना मूल वेतन (Basic Pay) के आधार पर होती है, जबकि पेंशनभोगियों को मिलने वाली महंगाई राहत की गणना पात्र मूल पेंशन के आधार पर की जाती है।
₹18,000 बेसिक सैलरी पर कितनी बढ़ेगी तनख्वाह?
DA में 3 प्रतिशत अंक की बढ़ोतरी का सीधा असर कर्मचारियों की मासिक सैलरी पर पड़ेगा। वास्तविक बढ़ोतरी कर्मचारी के मूल वेतन पर निर्भर क रेगी। उदाहरण के तौर पर, यदि किसी कर्मचारी का मूल वेतन ₹18,000 है, तो 60% DA के हिसाब से उसे ₹10,800 मिलते थे। अब 63% दर पर DA ₹11,340 होगा। इस तरह हर महीने ₹540 की बढ़ोतरी होगी।
वहीं, ₹56,100 मूल वेतन वाले कर्मचारी का DA ₹33,660 से बढ़कर ₹35,343 हो जाएगा। यानी मासिक DA में ₹1,683 का इजाफा होगा।
जुलाई से मिलेगा एरियर
नई दरें 1 जुलाई 2026 से लागू होने के कारण पात्र कर्मचारियों और पेंशनभोगियों को पिछले महीनों का बकाया भी मिलेगा। इसमें जुलाई से बढ़ी हुई दर लागू होने तक की अवधि का अंतर शामिल होगा। हालांकि, एरियर का वास्तविक भुगतान कब और किस तरह किया जाएगा, यह संबंधित सरकारी आदेश और भुगतान प्रक्रिया पर निर्भर करेगा।
पेंशनभोगियों को भी मिलेगा फायदा
केंद्र सरकार के इस फैसले से केंद्रीय पेंशनभोगियों और पात्र पारिवारिक पेंशनभोगियों को भी लाभ मिलेगा। उनकी महंगाई राहत (DR) की दर भी 60% से बढ़कर 63% होगी। पेंशन में वास्तविक अतिरिक्त राशि संबंधित व्यक्ति की पात्र मूल पेंशन के आधार पर तय होगी। बढ़ी हुई दर 1 जुलाई 2026 से प्रभावी होगी।
अर्थ जगत
SBI Data Leak: डार्क वेब पर मिले 3,897 रिकॉर्ड में ग्राहकों की निजी जानकारी, बैंक ने बताया पैसा सुरक्षित
SBI Cyber Alert: भारतीय स्टेट बैंक (SBI) के ग्राहकों के डेटा से जुड़ी साइबर घटना सामने आई है। बैंक के मुताबिक, शुरुआती जांच में डार्क वेब पर उपलब्ध करीब 3.75 लाख रिकॉर्ड में से 3,897 रिकॉर्ड ऐसे मिले, जिनमें ग्राहकों की निजी जानकारी शामिल थी। बैंक ने प्रभावित ग्राहकों को ईमेल और WhatsApp के जरिए अलग-अलग सूचना भेजी है।
हालांकि, बैंक ने स्पष्ट किया है कि ग्राहकों के खातों में जमा रकम सुरक्षित है। फिलहाल उपलब्ध जानकारी में यह स्पष्ट नहीं किया गया है कि कितने ग्राहकों की कौन-कौन सी निजी जानकारियां प्रभावित हुईं और डेटा सामने आने की घटना किस तरह हुई।
क्या SBI ग्राहकों के खाते से पैसे निकलने का खतरा है?
SBI ने अपने संदेश में ग्राहकों को भरोसा दिलाया है कि उनके खातों में जमा रकम सुरक्षित है। हालांकि, निजी डेटा सामने आने की घटना को पूरी तरह नजरअंदाज नहीं किया जाना चाहिए। यदि साइबर अपराधियों के पास किसी ग्राहक की निजी जानकारी पहुंच जाती है, तो वे उसका इस्तेमाल फर्जी बैंक अधिकारी बनकर कॉल करने, नकली मैसेज भेजने या धोखाधड़ी के जरिए गोपनीय बैंकिंग जानकारी हासिल करने की कोशिश में कर सकते हैं।
फिलहाल उपलब्ध जानकारी से यह निष्कर्ष नहीं निकाला जा सकता कि प्रभावित ग्राहकों के खातों से पैसे निकाले गए हैं। बैंक ने कितने ग्राहकों का डेटा प्रभावित हुआ और कौन-सी जानकारी सामने आई, इसका पूरा विवरण साझा नहीं किया है।
डार्क वेब पर मिले 3,897 रिकॉर्ड में क्या था?
बैंक की ओर से शेयर बाजार को दी गई जानकारी के मुताबिक, 21 अक्टूबर को सामने आए मामले की शुरुआती जांच में डार्क वेब पर उपलब्ध लगभग 3.75 लाख रिकॉर्ड की समीक्षा की गई। इनमें से 3,897 रिकॉर्ड में ग्राहकों की निजी जानकारी होने की पहचान की गई।
बैंक को 16 अक्टूबर को अपने थ्रेट इंटेलिजेंस सेवा प्रदाता, डिफेंस साइबर एजेंसी और भारतीय कंप्यूटर आपात प्रतिक्रिया दल (CERT-In) से डेटा उजागर होने की आशंका से जुड़े अलर्ट मिले थे। इसके बाद बैंक ने मामले की जांच शुरू की और प्रभावित ग्राहकों को सूचना देने की प्रक्रिया अपनाई।
ग्राहकों को ईमेल और WhatsApp से भेजा गया अलर्ट
SBI ने जिन ग्राहकों के डेटा से जुड़ी जानकारी की पहचान की, उन्हें ईमेल और WhatsApp के जरिए अलग-अलग सूचित किया है। यदि आपको बैंक के नाम से कोई संदेश मिलता है, तो उसकी सत्यता की जांच जरूर करें। किसी भी लिंक पर क्लिक करने या व्यक्तिगत जानकारी साझा करने से पहले सुनिश्चित करें कि संदेश वास्तव में बैंक की ओर से भेजा गया है।
साइबर अपराधी कई बार बैंक के नाम और लोगो का इस्तेमाल करके नकली संदेश भेजते हैं। इसलिए केवल संदेश में SBI का नाम या लोगो देखकर उस पर भरोसा न करें।
SBI ग्राहकों को किन 5 बातों का ध्यान रखना चाहिए?
1. OTP किसी को न बताएं: बैंक अधिकारी होने का दावा करने वाला व्यक्ति भी आपसे OTP मांगे, तो उसे साझा न करें।
2. PIN और पासवर्ड गोपनीय रखें: ATM PIN, इंटरनेट बैंकिंग पासवर्ड और अन्य गोपनीय बैंकिंग विवरण किसी के साथ साझा न करें।
3. संदिग्ध लिंक से बचें: ईमेल, SMS या WhatsApp पर आए अनजान लिंक के जरिए बैंकिंग खाते में लॉगिन न करें।
4. अनजान कॉल पर भरोसा न करें: KYC अपडेट, खाता बंद होने या पैसे सुरक्षित रखने के नाम पर आने वाली कॉल की आधिकारिक माध्यम से पुष्टि करें।
5. संदिग्ध लेनदेन दिखे तो तुरंत शिकायत करें: बैंक के आधिकारिक माध्यम से संपर्क करें। साइबर वित्तीय धोखाधड़ी होने पर भारत के साइबर क्राइम हेल्पलाइन नंबर 1930 पर शिकायत दर्ज कराएं।
क्या ग्राहकों को अपना पासवर्ड बदलना चाहिए?
केवल इस खबर के आधार पर सभी ग्राहकों के पासवर्ड बदलना जरूरी होने का निष्कर्ष नहीं निकाला जा सकता। हालांकि, यदि बैंक ने आपको व्यक्तिगत रूप से अलर्ट भेजा है, तो उसमें दिए गए आधिकारिक निर्देशों का पालन करें।यदि आपको किसी संदिग्ध गतिविधि का संदेह है, तो बैंक के आधिकारिक चैनल से संपर्क करके अपने खाते की सुरक्षा की जांच कराएं। किसी भी स्थिति में OTP, PIN या पासवर्ड साझा न करें। फिलहाल इस मामले में प्रभावित डेटा की पूरी प्रकृति और संभावित दुरुपयोग से जुड़ी विस्तृत जानकारी सामने आना बाकी है।
नई दिल्ली: यूपीआई (UPI) पेमेंट पर मर्चेंट डिस्काउंट रेट (MDR) चार्ज लगाने का फैसला फिलहाल टाल दिया गया है। यह नियम पहले 15 अक्टूबर से लागू होना था। प्रस्ताव के मुताबिक, दुकानदारों को ₹2,000 से ज्यादा के यूपीआई भुगतान पर 0.4% शुल्क देना पड़ता। हालांकि, आम लोगों के बीच होने वाले यूपीआई ट्रांजैक्शन फ्री रहने की बात कही गई है।
त्योहारी सीजन के बाद लागू करने की तैयारी
नेशनल पेमेंट्स कॉरपोरेशन ऑफ इंडिया (NPCI) ने त्योहारी सीजन को देखते हुए चार्ज लागू करने का फैसला आगे बढ़ाया है। जानकारी के मुताबिक, इसे दिवाली के तुरंत बाद लागू किया जा सकता है। हालांकि, नई तारीख का अभी ऐलान नहीं किया गया है।
दुकानदारों पर पड़ सकता है असर
प्रस्ताव लागू होने पर ₹2,000 से अधिक के पात्र यूपीआई भुगतान पर दुकानदारों को 0.4% शुल्क देना पड़ सकता है। आम लोगों के बीच होने वाले व्यक्तिगत यूपीआई ट्रांजैक्शन पर शुल्क नहीं लगने की बात कही गई है।
अर्थ जगत
GST Council 2026: 5 करोड़ से कम की टैक्स गड़बड़ी पर गिरफ्तारी नहीं, ₹10 हजार तक के मामलों में नोटिस भी नहीं
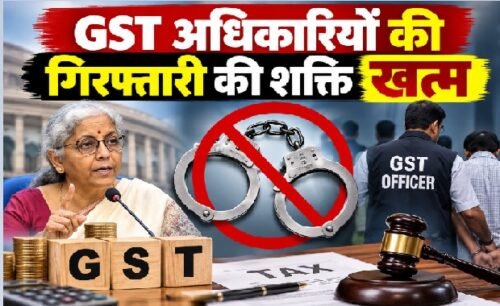
नई दिल्ली: GST काउंसिल ने कारोबारियों और टैक्सपेयर्स को राहत देते हुए GST कानून के तहत टैक्स अधिकारियों की गिरफ्तारी की शक्ति खत्म करने और क्रिमिनल प्रॉसिक्यूशन की सीमा बढ़ाने की सिफारिश की है। गुरुवार को वित्त मंत्री निर्मला सीतारमण की अध्यक्षता में हुई GST काउंसिल की बैठक में कई अहम फैसले लिए गए। काउंसिल ने GST मामलों में क्रिमिनल प्रॉसिक्यूशन की न्यूनतम सीमा ₹1 करोड़ से बढ़ाकर ₹5 करोड़ करने का फैसला किया है। साथ ही सामान्य पेनल्टी को ₹25 हजार से घटाकर ₹10 हजार करने की सिफारिश की गई है।
GST अधिकारियों की गिरफ्तारी की शक्ति खत्म
GST व्यवस्था में सबसे बड़ा बदलाव गिरफ्तारी से जुड़ा है। काउंसिल ने GST अधिकारियों की टैक्सपेयर्स को गिरफ्तार करने की शक्ति खत्म करने की सिफारिश की है। साथ ही न्यूनतम सजा का प्रावधान भी हटाने का फैसला किया गया है। अब किसी मामले में जुर्माना, जेल या दोनों में से क्या सजा होगी, इसका फैसला न्यायिक प्रक्रिया के तहत अदालत करेगी। हालांकि इसका मतलब यह नहीं है कि टैक्स चोरी या गलत ITC लेने पर कोई कार्रवाई नहीं होगी। टैक्स की रिकवरी, ब्याज और लागू पेनल्टी की कार्रवाई जारी रहेगी।
₹1 करोड़ की जगह ₹5 करोड़ हुई प्रॉसिक्यूशन लिमिट
अब तक ₹1 करोड़ की टैक्स गड़बड़ी पर क्रिमिनल प्रॉसिक्यूशन शुरू किया जा सकता था। काउंसिल ने इस सीमा को पांच गुना बढ़ाकर ₹5 करोड़ करने की सिफारिश की है। इसका उद्देश्य छोटे और सामान्य टैक्स विवादों को आपराधिक कार्रवाई के दायरे से बाहर रखना और गंभीर टैक्स चोरी के मामलों पर फोकस करना है।
₹10 हजार तक के मामलों में नहीं दिया जाएगा नोटिस
GST काउंसिल ने ₹10 हजार या उससे कम की राशि वाले मामलों में शो-कॉज नोटिस जारी नहीं करने का फैसला किया है। पहले से लंबित ऐसे नोटिस वापस लेने का भी प्रावधान किया गया है। इससे छोटी रकम से जुड़े मामलों में कारोबारियों पर होने वाली कागजी और कानूनी कार्रवाई कम होगी।
सामान्य पेनल्टी ₹25 हजार से घटकर ₹10 हजार
जहां किसी विशेष उल्लंघन के लिए अलग पेनल्टी तय नहीं है, वहां लागू होने वाली जनरल पेनल्टी ₹25 हजार से घटाकर ₹10 हजार करने की सिफारिश की गई है। वहीं रिटर्न दाखिल करने में देरी, गलती या टैक्स भुगतान में देरी पर टैक्स रिकवरी, ब्याज और लागू अनुपातिक पेनल्टी की कार्रवाई जारी रहेगी।
सही बिल वाले खरीदारों के ITC पर कमेटी करेगी अध्ययन
इनपुट टैक्स क्रेडिट यानी ITC को लेकर भी काउंसिल ने अहम कदम उठाया है। यदि किसी खरीदार के पास सही इनवॉइस है, उसने सामान प्राप्त किया है और सप्लायर को भुगतान कर दिया है, लेकिन सप्लायर की गलती या धोखाधड़ी के कारण खरीदार का ITC प्रभावित होता है, तो ऐसे मामलों की सुरक्षा व्यवस्था पर Committee of Officers अध्ययन करेगी। कमेटी को अपनी रिपोर्ट तीन महीने में देने को कहा गया है। रिपोर्ट अगली GST काउंसिल बैठक में रखी जाएगी।
छोटे ई-कॉमर्स कारोबारियों को भी राहत
काउंसिल ने ऑनलाइन प्लेटफॉर्म के जरिए सामान बेचने वाले छोटे कारोबारियों के लिए GST अनुपालन आसान करने की सिफारिश की है। इसके तहत कुछ शर्तों के साथ ई-कॉमर्स प्लेटफॉर्म के वेयरहाउस को दूसरे राज्य में कारोबार के प्रमुख स्थान के रूप में इस्तेमाल करने की सुविधा दी जाएगी।
GST की दरों में कोई बदलाव नहीं
बैठक में मौजूदा GST टैक्स रेट में कोई बदलाव नहीं किया गया। इस बार काउंसिल का फोकस टैक्स दरों के बजाय GST व्यवस्था को सरल बनाने, अनुपालन का बोझ घटाने और टैक्स प्रशासन को आसान बनाने पर रहा।

IND vs NZ: न्यूजीलैंड ने भारत को 87 रन से हराया, टी-20 में सबसे बड़ी हार

Indian Navy को मिलेंगे 8 नए युद्धपोत, ₹40 हजार करोड़ की परियोजना मंजूर

प्रयागराज: जमीन के नीचे छिपी करोड़ों की नकदी का मामला, रडार से तलाश, पुणे तक पहुंची जांच

Binance Hack: बाइनेंस में 6.3 अरब डॉलर की सेंध, जमा-निकासी पर लगी रोक

चक्रवात अर्नब: फसल नुकसान पर किसानों को मिलेगी राहत, CM साय ने कलेक्टरों को दिए सर्वे के निर्देश
SCST एक्ट में संशोधन को राष्ट्पति की मंजूरी, अब तुरंत दर्ज होगी FIR, अग्रिम जमानत भी नहीं मिलेगी
भिलाई स्टील प्लांट हादसे में मृतकों की संख्या 13 हुई, घायलों में 2 की हालत गंभीर

छत्तीसगढ़ में सरकारी नौकरियों पर रोक नहीं, आउटसोर्सिंग पर रोक लगी- मुख्यमंत्री बघेल

बस्तर बटालियन की खुली भर्ती 3 अगस्त से, CRPF उम्मीदवारों को देगा फ्री रिक्रूटमेंट ट्रेनिंग
बहुचर्चित हिमशिखा हत्याकांड: क्रॉस कनेक्शन से कत्ल तक की पूरी कहानी



 ख़बर उत्तरप्रदेश3 hours ago
प्रयागराज: जमीन के नीचे छिपी करोड़ों की नकदी का मामला, रडार से तलाश, पुणे तक पहुंची जांच
- ख़बर छत्तीसगढ़4 hours ago
चक्रवात अर्नब: फसल नुकसान पर किसानों को मिलेगी राहत, CM साय ने कलेक्टरों को दिए सर्वे के निर्देश
- ख़बर देश3 hours ago
Indian Navy को मिलेंगे 8 नए युद्धपोत, ₹40 हजार करोड़ की परियोजना मंजूर
- अर्थ जगत24 hours ago
डिजिटल अरेस्ट पर सुप्रीम कोर्ट सख्त: बैंक की लापरवाही से ठगी हुई तो भरपाई करनी होगी
- ख़बर छत्तीसगढ़23 hours ago
चक्रवात अर्नब: केंद्रीय गृह मंत्री अमित शाह ने CM साय से की बात, छत्तीसगढ़ के हालात की ली जानकारी
- खेल खिलाड़ी2 hours ago
IND vs NZ: न्यूजीलैंड ने भारत को 87 रन से हराया, टी-20 में सबसे बड़ी हार